Jangan Deploy OpenClaw Sebelum Baca Ini: Panduan Security Hardening yang Wajib Dilakukan
M. Alif RamadhanDiperbarui
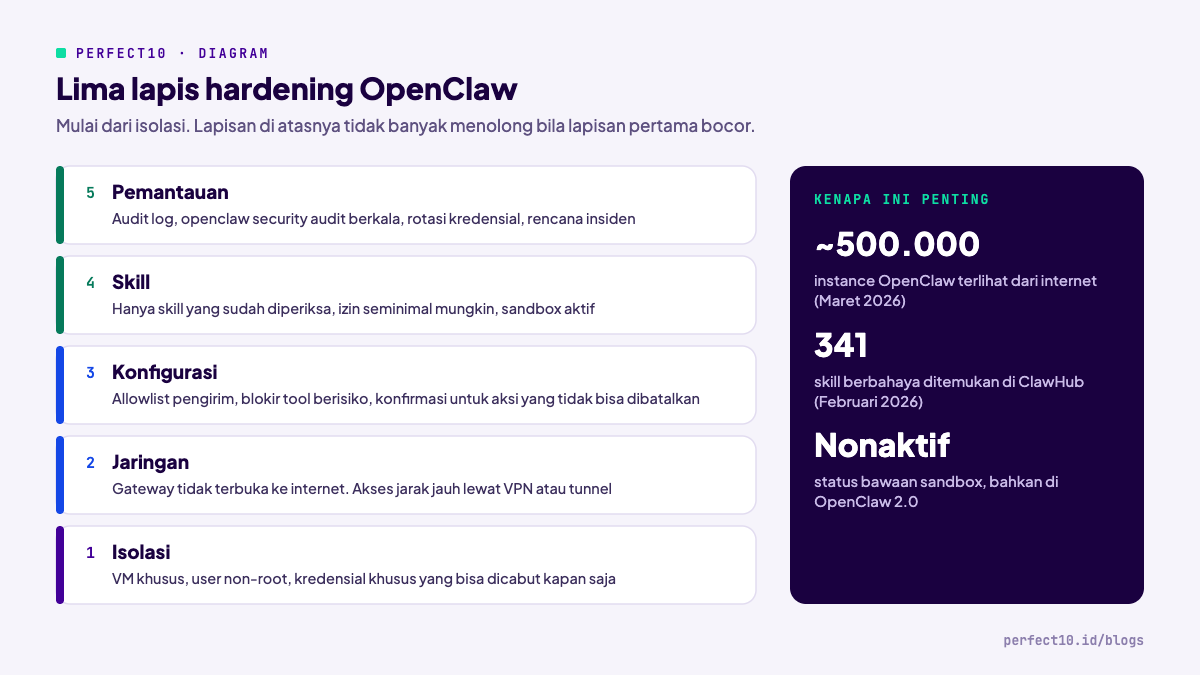
OpenClaw boleh dicoba, tetapi jangan dijalankan dengan akses luas sebelum lima lapis pengamanan terpasang: isolasi, jaringan, konfigurasi, skill, dan pemantauan. Bahkan di OpenClaw 2.0, sandbox masih nonaktif secara bawaan, dan Microsoft menyarankan agar OpenClaw diperlakukan sebagai kode tak tepercaya yang memegang kredensial permanen. Panduan ini kami perbarui pada Oktober 2026 untuk tim yang ingin mencobanya tanpa menyesal di kemudian hari.
Kenapa Hardening Tidak Bisa Ditawar
Salah satu maintainer OpenClaw sendiri pernah mengingatkan bahwa proyek ini terlalu berbahaya bagi siapa pun yang belum nyaman dengan command line. Itu bukan untuk menakut-nakuti. OpenClaw adalah alat yang kuat dengan akses luas ke komputer, akun, dan percakapan Anda, dan catatan sepanjang 2026 menunjukkan apa yang terjadi ketika aksesnya tidak dibatasi.
Celah satu klik. CVE-2026-25253 (CVSS 8,8) memungkinkan eksekusi kode jarak jauh hanya lewat satu tautan berbahaya, bahkan pada instalasi yang hanya mendengarkan di loopback. Celah ini diperbaiki di versi 2026.1.29 pada 30 Januari 2026.
Skill berbahaya di marketplace. Koi Security mengaudit 2.857 skill di ClawHub pada Februari 2026 dan menemukan 341 skill berbahaya, sebagian besar memasang pencuri data Atomic Stealer lewat prasyarat palsu. ClawHub kemudian memindai setiap skill dengan VirusTotal, tetapi maintainer-nya sendiri menyebut ini bukan solusi tunggal.
Instance yang terbuka ke internet. Censys menghitung lebih dari 30 ribu instance yang bisa diakses dari internet pada Februari 2026. Pada akhir Maret, pengecekan Cato Networks lewat Censys menemukan sekitar 500 ribu.
Bawaan yang masih longgar. Di OpenClaw 2.0 (Agustus 2026), sandbox nonaktif secara bawaan, nilai di Secret Store tidak terenkripsi saat disimpan, dan sesi bersama bukan batas isolasi antarpengguna.
Ini bukan alasan untuk menolak OpenClaw. Ini alasan untuk memasangnya dengan urutan yang benar.
Pahami Dulu Apa yang Bisa Salah
Setiap langkah hardening di bawah menjawab salah satu skenario berikut.
Gateway terbuka. Kalau port Gateway (bawaan 18789) bisa dijangkau dari internet tanpa autentikasi kuat, siapa pun yang menemukannya bisa memerintah agen Anda dengan semua akses yang sudah Anda berikan.
Skill berbahaya. Skill yang tampak sah bisa mengandung kode yang mengekstrak data atau kredensial.
Prompt injection. Karena OpenClaw membaca email, halaman web, dan dokumen, konten yang dirancang untuk membajak instruksi bisa membuat agen melakukan hal yang tidak Anda minta.
Kebocoran kredensial. API key dan token yang tersimpan di mesin agen bisa dicuri bila mesinnya disusupi, lalu dipakai untuk tagihan yang membengkak atau akses ke sistem lain.
Salah tafsir. Agen bisa salah memahami konteks lalu mengirim pesan atau mengambil tindakan yang keliru atas nama Anda.
Lapis 1: Isolasi Mesin dan Akun

Microsoft merekomendasikan agar OpenClaw dijalankan di mesin virtual khusus dengan kredensial non-privileged, bukan di workstation pribadi atau laptop kerja. Mulailah dari sini.
Pakai user khusus tanpa hak sudo. Kalau agen disusupi, penyerang hanya mendapat hak user tersebut, bukan seluruh sistem.
# Buat user khusus untuk OpenClaw, tanpa menambahkannya ke grup sudo
sudo adduser openclaw-user
sudo su - openclaw-user
Kunci akses SSH. Edit /etc/ssh/sshd_config dan pastikan baris berikut aktif:
PermitRootLogin no
PasswordAuthentication no
PubkeyAuthentication yes
Port 2222
MaxAuthTries 3
ClientAliveInterval 300
ClientAliveCountMax 2
sudo systemctl restart sshdPasang Fail2Ban dan pembaruan keamanan otomatis.
sudo apt install fail2ban unattended-upgrades -y
sudo systemctl enable --now fail2ban
sudo dpkg-reconfigure -plow unattended-upgrades
Contoh konfigurasi dasar di /etc/fail2ban/jail.local:
[sshd]
enabled = true
port = 2222
maxretry = 3
bantime = 3600
findtime = 600
Pakai kredensial khusus agen. Buat akun dan API key terpisah untuk OpenClaw dengan hak seminimal mungkin, beri batas pengeluaran, dan pastikan semuanya bisa dicabut dalam hitungan menit. Untuk uji coba, Gartner menyarankan kredensial sekali pakai.
Lapis 2: Jaringan
Gateway tidak boleh terbuka ke internet publik. Batasi traffic masuk hanya ke port yang memang dibutuhkan:
sudo apt install ufw -y
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow 2222/tcp
# Jangan buka port Gateway OpenClaw (18789) ke publik
sudo ufw enable
sudo ufw status verbose
Untuk akses jarak jauh, pakai VPN mesh seperti Tailscale atau Cloudflare Tunnel sehingga hanya perangkat Anda yang bisa menjangkau Gateway.
curl -fsSL https://tailscale.com/install.sh | sh
sudo tailscale up
Satu jebakan yang sering terlewat: dokumentasi resmi OpenClaw mencatat bahwa image container mengikat ke alamat yang terekspos secara bawaan. Kalau Anda memakai Docker, periksa alamat bind dan aturan port sebelum menjalankannya.
Lapis 3: Konfigurasi OpenClaw
Nama opsi konfigurasi berubah antarversi, jadi rujuk dokumentasi resmi untuk versi yang Anda pakai. Prinsipnya tetap:
Satu gateway untuk satu batas kepercayaan. Dokumentasi OpenClaw menegaskan bahwa satu gateway bukan batas keamanan multi-tenant. Pengguna atau tim dengan tingkat kepercayaan berbeda perlu gateway dan kredensial terpisah.
Batasi siapa yang bisa memerintah agen. Izinkan hanya akun atau nomor tertentu, dan tolak pesan dari pengirim yang tidak dikenal.
Blokir tool yang tidak dibutuhkan. Lebih mudah membuka akses belakangan daripada mengejar insiden.
Wajibkan konfirmasi untuk tindakan yang tidak bisa dibatalkan, seperti mengirim email, melakukan pembayaran, atau menghapus file.
Simpan rahasia di luar file konfigurasi. Karena Secret Store di 2.0 tidak terenkripsi saat disimpan, batasi akses ke file rahasia:
# File .env khusus agen, jangan pernah di-commit ke git
chmod 600 .env
chown openclaw-user:openclaw-user .env
echo ".env" >> .gitignore
Setelah setiap perubahan konfigurasi, jalankan pemeriksaan bawaan dan tangani setiap peringatannya:
openclaw security auditLapis 4: Skill, Jangan Asal Pasang
ClawHub berisi ribuan skill buatan komunitas. Itu kekuatan sekaligus vektor serangan. Sebelum memasang skill, periksa:
Reputasi pembuat yang bisa diverifikasi.
Kode sumber yang bisa dibaca. Jangan pasang skill yang kodenya tertutup.
Izin yang diminta sesuai dengan fungsinya. Skill pengelola email tidak perlu akses ke seluruh filesystem.
Tanggal pembaruan terakhir. Skill yang lama tidak diperbarui bisa membawa celah lama.
Prasyarat yang mencurigakan, misalnya meminta Anda mengunduh dan menjalankan program lain. Pola inilah yang dipakai kampanye ClawHavoc.
Pemeriksaan dasar sebelum memasang, bahkan bila Anda bukan developer:
git clone <url-repository-skill>
grep -rn "fetch\|axios\|http" ./skill-folder        # request ke URL eksternal
grep -rn "process.env" ./skill-folder               # akses ke variabel rahasia
grep -rn "readFile\|readdir" ./skill-folder         # akses ke filesystem
Kalau ada request ke alamat yang tidak Anda kenali, atau akses ke variabel yang tidak relevan dengan fungsi skill, jangan pasang. Aktifkan sandbox untuk menjalankan skill, dan hapus skill yang tidak lagi dipakai.
Seberapa siap organisasi Anda untuk agen AI?
AI Readiness Scorecard berisi 6 pertanyaan, selesai sekitar 2 menit, dan memberi skor kesiapan, analisis per dimensi, serta langkah berikutnya. Tanpa daftar.
Cek Kesiapan AILapis 5: Pemantauan dan Respons

Hardening bukan kejadian satu kali.
Aktifkan dan tinjau audit log, terutama di minggu-minggu pertama. Tanda bahaya: aktivitas di luar jam normal, request ke alamat asing, lonjakan pemakaian API, atau pesan yang terkirim tanpa Anda minta.
Pasang peringatan sederhana, misalnya memantau log untuk error dan request eksternal, lalu teruskan ke Telegram atau sistem monitoring Anda.
Pindai jaringan Anda sendiri untuk port 18789 yang terbuka. Di perusahaan, instance yang dipasang karyawan tanpa sepengetahuan IT sering kali menjadi celah terbesar.
Rotasi kredensial secara berkala dan segera setelah ada kecurigaan. Gartner menyarankan merotasi semua kredensial yang pernah disentuh OpenClaw.
Cadangkan konfigurasi dan memori agen dalam bentuk terenkripsi.
tar -czf openclaw-backup-$(date +%Y%m%d).tar.gz ~/.openclaw
gpg --symmetric openclaw-backup-$(date +%Y%m%d).tar.gz
Etika Penggunaan yang Tidak Tertulis di Dokumentasi
Jangan biarkan agen bertindak atas nama orang lain tanpa konfirmasi Anda, terutama untuk tindakan yang tidak bisa dibatalkan.
Pertimbangkan transparansi. Untuk komunikasi administratif rutin, otomasi umumnya diterima. Untuk negosiasi, keputusan penting, atau situasi yang butuh empati, libatkan diri Anda langsung atau beri tahu lawan bicara bahwa mereka berinteraksi dengan AI.
Terapkan prinsip hak seminimal mungkin untuk agen dan setiap skill-nya.
Kalau Dipakai di Perusahaan
Untuk organisasi, standar yang berlaku lebih ketat dari panduan di atas.
Gartner (Februari 2026) menyebut OpenClaw bukan perangkat lunak enterprise, tanpa dukungan vendor dan tanpa SLA. Rekomendasinya: blokir unduhan dan traffic-nya, temukan pengguna yang sudah memasangnya, dan bila diuji, jalankan hanya di VM non-produksi yang terisolasi dengan kredensial sekali pakai.
Gartner (September 2026) menilai OpenClaw 2.0 masih belum cocok untuk deployment produksi enterprise.
Shadow AI itu nyata. Dalam waktu kurang dari seminggu analisis, Token Security menemukan karyawan aktif memakai OpenClaw, saat itu bernama Clawdbot, di 22% organisasi pelanggannya.
Opsi kelas enterprise mulai muncul, tetapi belum matang: OpenClaw Enterprise yang diumumkan 29 September 2026 masih terbatas untuk pilot internal, dan NVIDIA NemoClaw masih pratinjau alfa.
Untuk perusahaan yang tunduk pada UU PDP, ingat juga bahwa isi percakapan yang dikirim ke model cloud keluar dari perimeter Anda, dan PP 33/2026 wajib dipatuhi penuh mulai 16 Januari 2027.
Ringkasan Checklist
Isolasi: VM khusus, user non-root tanpa sudo, kredensial khusus yang bisa dicabut, SSH berbasis key, Fail2Ban, pembaruan otomatis.
Jaringan: port 18789 tidak terbuka ke publik, akses lewat Tailscale atau tunnel, alamat bind container sudah dicek.
Konfigurasi: satu gateway per batas kepercayaan, allowlist pengirim, tool berisiko diblokir, konfirmasi untuk tindakan tak terbalikkan, rahasia di file dengan izin 600,
openclaw security auditbersih.Skill: kode sumber diperiksa, izin minimal, sandbox aktif, skill tak terpakai dihapus.
Pemantauan: audit log ditinjau, peringatan aktif, jaringan dipindai, kredensial dirotasi, cadangan terenkripsi.
Pertanyaan yang Sering Diajukan
Apakah OpenClaw 2.0 sudah aman secara bawaan?
Belum. Menurut liputan The Register atas rilis 2.0, sandbox masih nonaktif secara bawaan, nilai di Secret Store tidak terenkripsi saat disimpan, dan sesi bersama bukan batas isolasi antarpengguna. Hardening tetap tanggung jawab Anda.
Apakah OpenClaw aman untuk data klien yang sensitif?
Dengan konfigurasi yang ketat, risikonya bisa ditekan, tetapi tidak hilang. Bila Anda memakai model cloud, isi percakapan melewati server penyedia model. Untuk data yang sangat sensitif, pertimbangkan model lokal dan pastikan kepatuhan pada UU PDP.
Bagaimana tahu agen saya sudah disusupi?
Perhatikan aktivitas di luar jam normal, request ke alamat yang tidak dikenal, lonjakan pemakaian API, atau pesan yang terkirim tanpa Anda minta. Karena itulah audit log dan peringatan penting sejak hari pertama.
Bolehkah memakai OpenClaw untuk berinteraksi dengan klien tanpa memberi tahu mereka?
Untuk komunikasi administratif rutin, umumnya dapat diterima. Untuk negosiasi, keputusan penting, atau situasi yang membutuhkan kepercayaan personal, sebaiknya transparan atau tangani langsung.
Seberapa sering saya perlu melakukan security review?
Setiap kali ada pembaruan besar OpenClaw, setiap kali memasang skill baru, dan minimal sebulan sekali untuk meninjau log dan konfigurasi. Rilis stabil OpenClaw keluar beberapa kali sebulan, jadi jadwalkan pembaruan secara rutin.
Pengamanan seperti ini ada biayanya. Pastikan nilai otomatisasi yang Anda kejar memang sepadan.
Sepadankah otomatisasinya?
AI ROI Calculator memperkirakan penghematan tahunan, persentase ROI, dan masa balik modal dari ukuran tim, rentang gaji, dan use case yang Anda pilih. Hasilnya langsung keluar, tanpa daftar.
Coba AI ROI CalculatorKalau Anda ingin rencana deployment agen AI di perusahaan ditinjau dari sisi keamanan dan tata kelola, tim PERFECT10 menyediakan sesi discovery 60 menit tanpa biaya. Jadwalkan sesi discovery.
Baca juga:
Apa Itu OpenClaw? Mengenal AI Agent yang Bikin Internet Heboh di 2026
OpenClaw untuk Solopreneur: Apa yang Bisa Dipelajari Perusahaan
Sumber
The Hacker News, OpenClaw bug enables one-click remote code execution, Februari 2026
The Hacker News, Researchers find 341 malicious ClawHub skills, Februari 2026
The Hacker News, OpenClaw integrates VirusTotal scanning, Februari 2026
VentureBeat, OpenClaw has 500,000 instances and no enterprise kill switch, Maret 2026
Gartner, Assessing OpenClaw 2.0's Impact on the Coworking Agent Landscape, September 2026
SecurityBrief, Shadow AI assistant Clawdbot raises workplace risks, Januari 2026