PP 33/2026 dan Proyek AI Anda: 7 Hal yang Harus Beres Sebelum 16 Januari 2027
PP 33/2026 wajib dipatuhi penuh mulai 16 Januari 2027, dan proyek AI yang memakai data pribadi termasuk yang paling cepat tersentuh, karena penjelasan PP ini menyebut AI sebagai contoh teknologi baru yang mewajibkan penilaian dampak pelindungan data pribadi (DPIA). Dengan waktu kurang dari 11 minggu, berikut tujuh hal yang perlu beres untuk chatbot, sistem scoring, AI di dokumen internal, dan API AI luar negeri, lengkap dengan pemilik dan buktinya.
Apa Itu PP 33/2026 dan Kenapa 16 Januari 2027 Penting
PP Nomor 33 Tahun 2026 adalah peraturan pelaksanaan UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP). Ditetapkan dan diundangkan 16 Juli 2026 (Lembaran Negara 2026 Nomor 88), PP ini memuat 225 pasal dalam 12 bab dan berlaku enam bulan kemudian, pada 16 Januari 2027 (Pasal 225).
Teksnya baru beredar luas akhir Agustus 2026. Karena masa penyesuaian UU PDP sudah berakhir Oktober 2024, PP ini sebenarnya rincian teknis dari kewajiban yang sudah berlaku, bukan kewajiban baru dari nol.
Pasal 223 mengizinkan pemrosesan tetap berjalan selama Peraturan Lembaga belum terbit, asalkan tidak bertentangan dengan PP ini. DFDL menyebutnya batas minimum kepatuhan, bukan tempat berlindung.
Artikel ini bukan nasihat hukum. Konfirmasikan penerapannya untuk perusahaan Anda dengan penasihat hukum. Nomor pasal PP 33/2026 di artikel ini mengikuti ulasan firma hukum seperti RSM dan DFDL, karena salinan resminya belum bisa kami akses di laman JDIH saat artikel disusun, jadi cocokkan dengan teks resmi sebelum dipakai di dokumen internal.
Kenapa Proyek AI Paling Cepat Tersentuh
UU PDP Pasal 34 mewajibkan DPIA untuk pemrosesan berisiko tinggi, dengan tujuh kategori: keputusan otomatis yang berdampak signifikan, data spesifik, skala besar, penskoran atau pemantauan sistematis, penggabungan data, teknologi baru, dan pemrosesan yang membatasi hak subjek data. PP 33/2026 Pasal 120 merinci daftar ini, dan penjelasannya menyebut AI, machine learning, teknologi pintar, dan IoT sebagai contoh teknologi baru.
Ukuran "skala besar" pun tidak punya ambang angka; volume data, jumlah subjek, durasi, dan cakupan geografis dinilai per kasus. Akibatnya, hampir semua proyek AI yang memakai data pelanggan atau karyawan menyentuh minimal satu kategori.
Pola proyek AI | Pemicu yang paling mungkin | Kewajiban yang paling cepat tersentuh |
|---|---|---|
Chatbot layanan pelanggan di atas data nasabah | Teknologi baru, skala besar | DPIA, dasar pemrosesan, retensi log percakapan |
Scoring kredit, seleksi kandidat, atau harga otomatis | Keputusan otomatis, penskoran sistematis | DPIA, mekanisme keberatan dan peninjauan manusia |
RAG di dokumen internal (HR, kontrak, surel) | Penggabungan data, data spesifik | ROPA, kontrol akses, retensi salinan dokumen |
API model AI yang diproses di luar negeri | Transfer lintas batas | Pemetaan transfer, dasar transfer, kontrak prosesor |
Vendor atau integrator yang mengolah data untuk Anda | Hubungan pengendali dan prosesor | Perjanjian tertulis, persetujuan subprosesor, laporan insiden |
RAG (retrieval-augmented generation) adalah AI yang menjawab dengan mengambil potongan dokumen internal, sehingga salinan data pribadi di dokumen itu ikut tersimpan di sistem baru.
Kapan Anda tidak perlu khawatir? Kalau proyek AI tidak menyentuh data pribadi, misalnya prediksi kerusakan mesin dari data sensor, kewajiban ini praktis tidak relevan. Sebaliknya, memproses data di dalam negeri tidak otomatis membuat patuh; ia hanya menyederhanakan soal transfer lintas batas, seperti dibahas di artikel tentang penyedia inferensi AI lokal.
7 Hal yang Harus Beres Sebelum 16 Januari 2027
1. Peta pemrosesan dan ROPA, termasuk aliran ke vendor AI
Pasal 74 PP 33/2026 mewajibkan pengendali mencatat seluruh kegiatan pemrosesan dalam record of processing activities (ROPA) dengan minimal 13 elemen, antara lain dasar pemrosesan, penerima, masa retensi, langkah keamanan, dan detail transfer. Untuk AI, petakan ke mana data mengalir: prompt, log percakapan, vector database (basis data yang menyimpan representasi numerik dokumen untuk pencarian), dan API vendor.
2. Dasar pemrosesan dan persetujuan yang tidak dibundel
Persetujuan harus bebas, diinformasikan, spesifik, dan tidak ambigu (Pasal 32). Penjelasan PP menyebut persetujuan yang digabung dengan persetujuan syarat dan ketentuan sebagai contoh yang ambigu. Pengendali wajib menyimpan bukti persetujuan (Pasal 36), tidak boleh menolak layanan karena konsumen tidak memberi persetujuan kecuali layanannya memang membutuhkan data itu (Pasal 35), dan harus berhenti memproses dalam 3 x 24 jam setelah persetujuan ditarik (Pasal 92).
Pertanyaan kunci untuk AI: apakah data yang dikumpulkan untuk melayani pelanggan sah dipakai untuk melatih atau menguji model? Persetujuan berlaku untuk tujuan tertentu, jadi tujuan baru perlu dicek dasarnya. Untuk layanan yang bisa dipakai anak, Pasal 38 mewajibkan persetujuan orang tua atau wali yang diverifikasi.
3. DPIA sebelum go-live, termasuk jalur keberatan atas keputusan otomatis
DPIA wajib selesai sebelum pemrosesan dimulai dan ditinjau ulang ketika profil risikonya berubah (Pasal 121). Isinya minimal deskripsi dan tujuan pemrosesan, uji kebutuhan dan proporsionalitas, risiko terhadap hak subjek data, serta langkah mitigasinya.
UU PDP Pasal 10 memberi subjek data hak mengajukan keberatan atas keputusan yang semata-mata otomatis, termasuk profiling, yang berakibat hukum atau berdampak signifikan. PP 33/2026 Pasal 93 sampai 95 mewajibkan mekanisme keberatan dan, bila keberatan diterima, intervensi manusia atau jalur non-otomatis. Penjelasannya menyebut penolakan kredit atau pekerjaan dan perbedaan harga sebagai contoh dampak signifikan. Bank perlu mencocokkannya juga dengan ketentuan OJK, seperti di artikel use case AI perbankan dalam koridor OJK.
4. Kontrak vendor AI dan dasar transfer ke luar negeri
Penyedia model, cloud, dan integrator yang mengolah data atas instruksi Anda umumnya berposisi sebagai prosesor. PP mewajibkan perjanjian tertulis dengan isi minimum (Pasal 14), antara lain ruang lingkup dan tujuan pemrosesan, kategori subjek data, jangka waktu, hak dan kewajiban, serta mekanisme pengawasan dan audit. Subprosesor hanya boleh dipakai dengan persetujuan tertulis pengendali (Pasal 15).
Untuk transfer ke luar negeri, Pasal 165 menetapkan urutan: negara tujuan dengan pelindungan setara, lalu instrumen pengaman yang memadai dan mengikat, baru terakhir persetujuan subjek data. Masalahnya, daftar negara setara dan klausul kontrak standar menunggu Lembaga PDP, sementara jalur persetujuan dibatasi untuk transfer yang tidak berulang dengan jumlah subjek terbatas (Pasal 173). Pemakaian API AI yang rutin setiap hari sulit masuk kategori itu.
Cek lokasi pemrosesan setiap vendor. Dokumentasi Claude API, misalnya, per November 2026 hanya menyediakan lokasi inferensi global atau Amerika Serikat. Komitmen Indonesia dalam pernyataan bersama dengan AS pada 22 Juli 2025 untuk mengakui AS sebagai negara berpelindungan memadai juga belum otomatis menjadi dasar transfer; menurut ABNR, penilaiannya tetap memerlukan lembaga PDP. Alternatifnya, penyedia yang memproses di Indonesia atau model di infrastruktur sendiri, dengan biaya yang perlu dihitung, seperti di artikel sewa GPU vs beli server.
5. Kebijakan retensi untuk log, embedding, dan cadangan
Selain mencantumkan masa retensi di ROPA, pengendali wajib punya kebijakan retensi tertulis (Pasal 75) yang memuat antara lain masa simpan, aturan de-identifikasi untuk riset atau statistik, dan cara pemusnahan. Sistem AI cenderung menggandakan data: log prompt, riwayat percakapan, embedding (representasi numerik teks) di vector database, dan data uji. Semua salinan itu, termasuk yang ada di vendor, perlu masuk jadwal penghapusan.
6. Kesiapan insiden 3 x 24 jam
UU PDP Pasal 46 dan PP Pasal 114 mewajibkan pemberitahuan tertulis kepada subjek data dan lembaga paling lambat 3 x 24 jam. Hitungannya dimulai sejak kegagalan diketahui secara pasti dan wajar. Definisi kegagalan kini mencakup perubahan, kerusakan, kehilangan, dan hilangnya akses terhadap data, sehingga ransomware atau penghapusan tidak sengaja bisa termasuk meski tidak ada data yang bocor. Prosesor wajib melapor ke pengendali pada kesempatan pertama (Pasal 118), jadi tuliskan kewajiban ini di kontrak vendor AI.
7. PPDP dan rencana audit
Pejabat pelindungan data pribadi (PPDP, sering disebut DPO) wajib ditunjuk bila ada pemrosesan untuk pelayanan publik, atau kegiatan inti berupa pemantauan sistematis berskala besar maupun pemrosesan data spesifik berskala besar (UU PDP Pasal 53, PP Pasal 142). Sejak Putusan MK 151/PUU-XXII/2024, satu syarat sudah cukup. PPDP boleh dari internal atau eksternal, harus independen, dan punya akses langsung ke manajemen puncak. Pengendali juga wajib menjalankan audit pelindungan data internal dan eksternal (Pasal 138), meski frekuensi dan metodologinya belum diatur.
Ringkasan beserta pemilik dan bukti yang sebaiknya siap:
Hal | Kenapa penting untuk AI | Pemilik | Bukti yang disiapkan |
|---|---|---|---|
1. ROPA dan peta aliran data | Data mengalir ke prompt, log, vector database, dan API vendor | Pemilik proses dan tim data | ROPA 13 elemen, diagram aliran data per sistem AI |
2. Dasar pemrosesan dan persetujuan | Data untuk layanan belum tentu sah dipakai untuk AI | Legal dan pemilik produk | Matriks dasar hukum per tujuan, pemberitahuan privasi, log persetujuan |
3. DPIA dan mekanisme keberatan | AI adalah teknologi baru; scoring memicu hak keberatan | Pemilik use case, dengan PPDP | DPIA bertanda tangan sebelum go-live, SOP keberatan dan peninjauan manusia |
4. Kontrak vendor dan transfer | Penyedia model dan cloud umumnya prosesor, banyak di luar negeri | Procurement dan legal | Perjanjian pemrosesan data, daftar subprosesor, penilaian risiko transfer |
5. Kebijakan retensi | Log, embedding, dan cadangan menyimpan salinan data | IT dan pemilik data | Kebijakan retensi tertulis, jadwal penghapusan, berita acara pemusnahan |
6. Kesiapan insiden | Kebocoran bisa datang dari salah konfigurasi akses atau dari vendor | Tim keamanan informasi | Prosedur insiden, tim respons, templat notifikasi, catatan simulasi |
7. PPDP dan audit | AI berbasis data besar sering memenuhi syarat penunjukan | Direksi dan audit internal | SK penunjukan PPDP, rencana audit PDP 2027 |
Rencana Kerja untuk Sisa Waktu
Sisa waktu tidak cukup untuk menyempurnakan semuanya, jadi dahulukan sistem berisiko tertinggi:
Minggu 1 sampai 2. Inventarisasi sistem AI yang menyentuh data pribadi, termasuk uji coba dan alat yang dipakai tim tanpa lewat IT. Tunjuk pemilik per sistem dan mulai isi ROPA.
Minggu 3 sampai 5. Kerjakan DPIA untuk sistem dengan keputusan otomatis, data spesifik, atau data skala besar.
Minggu 4 sampai 7. Minta vendor AI menyerahkan lokasi pemrosesan, daftar subprosesor, dan kebijakan retensi, lalu perbarui kontrak.
Minggu 6 sampai 8. Perbarui pemberitahuan privasi dan alur persetujuan, lalu tetapkan masa simpan log dan vector database.
Minggu 9 sampai 10. Jalankan simulasi insiden, terbitkan SK penunjukan PPDP bila diwajibkan, dan jadwalkan audit pertama.
Yang belum selesai pada 16 Januari sebaiknya tetap terdokumentasi dengan prioritas dan target tanggalnya. Menurut ringkasan RSM, kerja sama dan riwayat kepatuhan termasuk faktor penentu besaran denda.
Status Lembaga PDP, Sanksi, dan yang Masih Abu-Abu
Per 28 Oktober 2026, Lembaga PDP belum terbentuk. Komdigi menyatakan harmonisasi sudah selesai dan tinggal menunggu keputusan Presiden; draf Perpres-nya diajukan lewat surat KemenPAN-RB tertanggal 20 Mei 2026. Selama transisi, Komdigi menangani insiden dan pengaduan PDP dengan kewenangan yang ada. Wahyudi Djafar dari Catalyst Policy Works memperkirakan lembaga ini paling cepat efektif pada 2028.
Belum adanya lembaga bukan alasan menunda. UU PDP Pasal 57 mengatur peringatan tertulis, penghentian sementara pemrosesan, penghapusan atau pemusnahan data, dan denda administratif paling tinggi 2% dari pendapatan atau penerimaan tahunan terhadap variabel pelanggaran. PP Pasal 184 dan 185 menambahkan bahwa sanksi bisa digabung tanpa peringatan tertulis lebih dulu, dan pendapatan berarti arus masuk bruto, bukan laba bersih. Sebagai ilustrasi hitungan, 2% dari Rp1 triliun adalah Rp20 miliar.
Yang masih abu-abu per November 2026:
Instrumen transfer. Daftar negara setara dan klausul kontrak standar belum tersedia.
Metodologi teknis. PP ini menyerahkan sekitar 30 hal ke Peraturan Lembaga, termasuk metodologi DPIA dan tata cara pengenaan denda.
Aturan khusus AI. Pada Juli 2026, Wamenkomdigi Nezar Patria menyebut Perpres peta jalan AI nasional, dengan pendekatan berbasis risiko, sedang difinalkan. Sementara itu, pegangannya UU PDP dan PP 33/2026.
Proyek AI mana yang paling siap?
AI Readiness Scorecard berisi 6 pertanyaan, selesai sekitar 2 menit, dan memberi skor kesiapan, analisis per dimensi, serta langkah berikutnya. Tanpa daftar.
Cek Kesiapan AI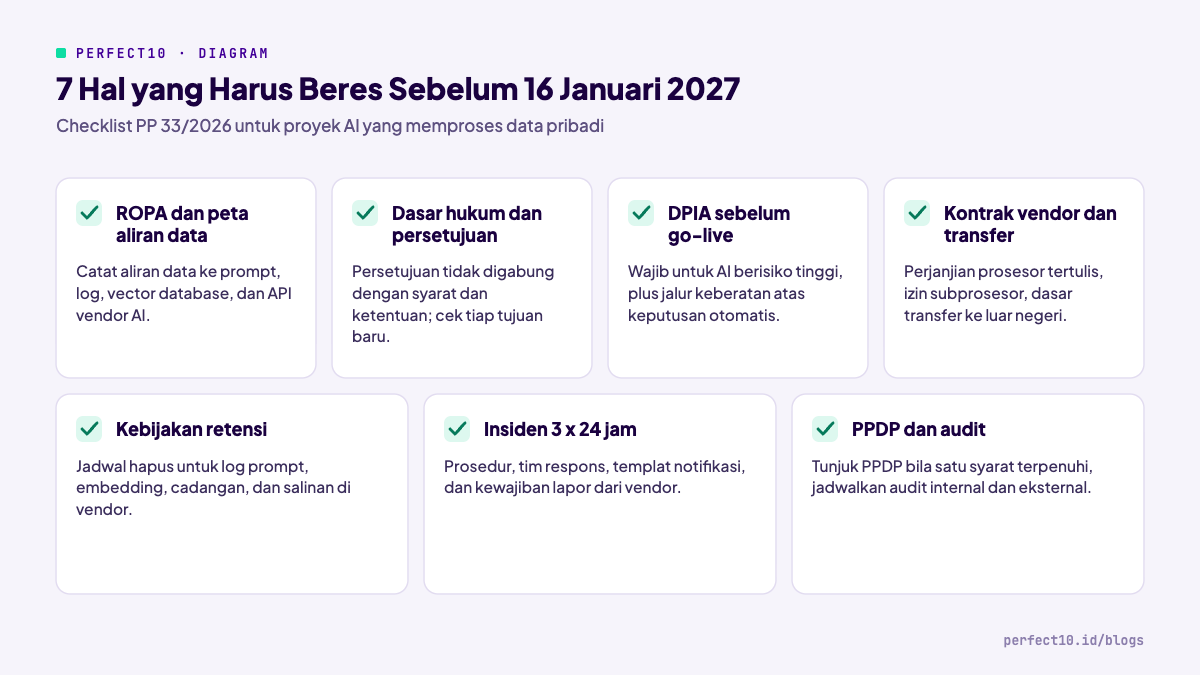
Pertanyaan yang Sering Diajukan
Kapan PP 33 Tahun 2026 mulai berlaku?
PP 33 Tahun 2026 ditetapkan pada 16 Juli 2026 dan wajib dipatuhi penuh mulai 16 Januari 2027, enam bulan setelah diundangkan.
Apakah proyek AI wajib membuat DPIA menurut PP PDP?
Wajib bila pemrosesannya berisiko tinggi, dan penjelasan PP PDP menyebut AI serta machine learning sebagai contoh teknologi baru yang termasuk kategori itu. DPIA harus selesai sebelum sistem mulai memproses data pribadi.
Berapa denda pelanggaran UU PDP?
Denda administratif paling tinggi 2% dari pendapatan atau penerimaan tahunan terhadap variabel pelanggaran, dan bisa digabung dengan sanksi lain seperti penghentian sementara pemrosesan.
Apakah perusahaan boleh memakai API AI yang servernya di luar negeri?
Boleh, tetapi transfernya harus punya dasar sesuai urutan Pasal 165 dan tercatat di ROPA. Karena daftar negara setara dan klausul kontrak standar belum tersedia, minta penasihat hukum menilai dasar transfer tiap vendor.
Apakah Lembaga PDP sudah terbentuk?
Belum, per 28 Oktober 2026. Komdigi menyebut harmonisasi sudah selesai dan pembentukannya menunggu keputusan Presiden.
Setelah kepatuhan dipetakan, hitung juga nilai bisnis use case AI yang ingin Anda pertahankan.
Berapa nilai otomatisasi untuk tim Anda?
Masukkan ukuran tim, rentang gaji, dan use case yang relevan. AI ROI Calculator langsung memperkirakan penghematan tahunan, persentase ROI, dan masa balik modal, tanpa daftar.
Coba AI ROI CalculatorKalau Anda ingin memetakan sistem AI mana yang perlu DPIA dan kontrak vendor mana yang perlu diperbarui, tim PERFECT10 menyediakan sesi discovery 60 menit tanpa biaya. Jadwalkan sesi discovery.
Baca juga:
Use Case AI Perbankan dalam Koridor OJK: Mana yang Siap, Mana yang Perlu Ditahan
Init-6 Danai Netra Runtime: Sinyal Baru untuk Inferensi AI di Indonesia
Sumber
RSM Indonesia, PP 33/2026: Six Implementation Priorities before 16 January 2027, 18 September 2026
DFDL, analisis Indonesia Personal Data Protection Law GR 33/2026, 24 September 2026
Rajah & Tann Asia, PDP Law Updates: The PDP Implementing Regulation Is Out, 3 September 2026
PPC Land, ulasan pasal sanksi, DPIA, retensi, dan transfer dalam PP 33/2026, 29 Agustus 2026
Veritask, ringkasan kewajiban pengendali dan prosesor dalam PP 33/2026, 3 September 2026
Bisnis.com, Aturan Turunan UU PDP: Persetujuan Data Konsumen Lebih Ketat, 29 Agustus 2026
Bisnis.com, Lembaga PDP Sudah Harmonisasi, Tinggal Tunggu Restu Prabowo, 28 Oktober 2026
detikInet, Wamenkomdigi soal pembentukan Otoritas PDP dan Perpres peta jalan AI, 23 Juli 2026
Claude Docs, data residency dan opsi lokasi inferensi, diakses 1 November 2026