AI Governance dan ISO 42001: Kerangka yang Bisa Dijalankan Sebelum Perpres AI Terbit
Perusahaan di Indonesia tidak perlu menunggu Perpres AI untuk menjalankan AI governance: delapan komponen tata kelola minimum, dari daftar sistem AI sampai penanganan insiden, bisa berjalan dalam 90 hari dengan ISO/IEC 42001 sebagai kerangka acuannya. Per 30 Oktober 2026, Perpres peta jalan dan etika AI masih dalam proses penandatanganan. Sementara itu, UU Pelindungan Data Pribadi dan aturan pelaksananya, PP 33/2026 yang berlaku 16 Januari 2027, sudah menentukan apa yang wajib dilakukan untuk AI yang memproses data pribadi.
AI Governance dalam Praktik: Siapa Memutuskan Apa, dengan Bukti Apa
Ujian paling sederhana untuk direksi, kepala TI, dan fungsi kepatuhan: bisakah Anda menjawab dalam sehari, AI apa saja yang dipakai perusahaan dan siapa yang bertanggung jawab kalau hasilnya keliru? Kalau belum bisa, tata kelola AI Anda belum berjalan.
Etika AI (AI ethics) adalah prinsipnya: adil, transparan, aman, dan menghormati privasi. AI governance atau tata kelola AI adalah mesinnya: daftar sistem, aturan pemakaian, pembagian peran, gerbang persetujuan, dan catatan yang membuktikan prinsip itu dijalankan. Tanpa mesin itu, kebijakan etika hanya dokumen di intranet.
Celahnya nyata. Studi IBM terhadap 502 pemimpin bisnis Indonesia yang dirilis Juni 2025 mencatat hanya 24% yang punya proses tata kelola AI yang jelas, dan hanya 45% yang merasa paham cara memakai AI secara etis. Di lapangan, karyawan sudah memakai alat AI pilihan sendiri, sering dengan akun pribadi. Inilah shadow AI: pemakaian AI yang tidak diketahui TI, termasuk data apa saja yang ikut diunggah.
Peta Regulasi AI di Indonesia per November 2026
Indonesia belum punya undang-undang khusus AI. Yang ada adalah pedoman etika yang tidak mengikat, aturan data pribadi yang mengikat, rancangan Perpres, dan pedoman sektoral.
Aturan | Status per 1 November 2026 | Relevansi untuk tata kelola AI |
|---|---|---|
Perpres Peta Jalan AI 2026-2029 dan Perpres Etika AI | Rancangan. Pada 30 Oktober 2026, Komdigi menyebut keduanya masih dalam proses penandatanganan presiden | Membagi AI ke kategori dilarang, risiko tinggi, dan risiko lebih rendah, dengan penilaian mandiri oleh pengembang |
SE Menkominfo Nomor 9 Tahun 2023 tentang Etika Kecerdasan Artifisial | Ditandatangani 19 Desember 2023, berupa pedoman dan tidak mengikat secara hukum | Nilai seperti inklusivitas, keamanan, aksesibilitas, kredibilitas, dan akuntabilitas sebagai dasar kebijakan internal |
UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi | Berlaku | Hak mengajukan keberatan atas keputusan yang hanya didasarkan pemrosesan otomatis (Pasal 10), penilaian dampak wajib untuk pemrosesan berisiko tinggi, termasuk keputusan otomatis dan teknologi baru (Pasal 34) |
PP Nomor 33 Tahun 2026 | Terbit 16 Juli 2026, berlaku 16 Januari 2027. Per Oktober 2026, Lembaga PDP belum terbentuk | Audit internal dan eksternal wajib, catatan pemrosesan (ROPA) termasuk transfer data ke luar negeri |
Tata Kelola Kecerdasan Artifisial Perbankan Indonesia (OJK) | Diluncurkan 29 April 2025 | Siklus hidup AI dari inisiasi sampai audit berkala, dan komite AI lintas fungsi di bank |
Saat menjelaskan rancangan Perpres etika, Komdigi mencontohkan AI yang dilarang: pengenalan wajah massal di ruang publik tanpa dasar hukum. AI untuk diagnosis penyakit masuk risiko tinggi: boleh, dengan pengawasan khusus dan keputusan akhir di tangan manusia. Rancangan itu juga memuat label untuk produk buatan AI dan jalur pengaduan bagi warga yang dirugikan. Pengembang tidak perlu izin baru, cukup penilaian mandiri, tetapi AI berisiko tinggi akan mendapat syarat tambahan dari instansi terkait.
Pelajarannya dua. Pertama, isi Perpres masih bisa berubah, jadi jangan merombak proses untuk setiap versi draf. Kedua, kewajiban paling konkret hari ini datang dari UU PDP: AI yang mengambil keputusan otomatis berdampak signifikan, memberi skor, atau memakai teknologi baru untuk memproses data pribadi memerlukan penilaian dampak (DPIA, data protection impact assessment). Rinciannya ada di panduan PP 33/2026 untuk proyek AI, dan bank perlu mencocokkannya dengan koridor OJK untuk use case AI perbankan.
Artikel ini bukan nasihat hukum. Konfirmasikan penerapannya untuk organisasi Anda dengan penasihat hukum.
ISO/IEC 42001 dalam Satu Halaman
ISO/IEC 42001:2023 terbit 18 Desember 2023 dan menetapkan persyaratan untuk membangun, menjalankan, memelihara, dan terus memperbaiki sistem manajemen AI (AI management system, AIMS). Standar ini berlaku untuk organisasi yang menyediakan maupun sekadar memakai AI, berapa pun ukurannya.
Klausul 4 sampai 10. Persyaratan sistem manajemen: konteks organisasi, kepemimpinan, perencanaan, dukungan, operasi, evaluasi kinerja, dan perbaikan.
Annex A. 38 kontrol di sembilan area: kebijakan AI, organisasi internal, sumber daya, penilaian dampak, siklus hidup sistem AI, data, informasi untuk pihak berkepentingan, pemakaian AI, serta hubungan dengan pihak ketiga dan pelanggan. Penerapannya didokumentasikan dalam Statement of Applicability (SoA) yang diperiksa auditor.
Sebagai AI governance framework, kelebihan utama ISO 42001 adalah bisa diaudit pihak ketiga. Banyak kerangka lain berhenti di prinsip dan panduan, sedangkan ISO 42001 meminta bukti bahwa sistemnya berjalan.
Bedanya dengan ISO/IEC 27001 dan ISO/IEC 23894
ISO/IEC 27001 mengatur keamanan informasi. Karena pola sistem manajemennya serupa, perusahaan yang sudah bersertifikat 27001 bisa memakai ulang kerangka manajemen risiko, audit internal, dan mekanisme perbaikan berkelanjutannya. ISO 42001 menambahkan hal yang khas AI: penilaian dampak AI, pertimbangan etika, transparansi, dan penilaian risiko yang mencakup dampak sosial, hukum, dan operasional.
ISO/IEC 23894:2023, terbit 6 Februari 2023, berisi panduan manajemen risiko AI. Bentuknya panduan, bukan daftar persyaratan, sehingga paling berguna sebagai metode mengerjakan penilaian risiko yang diminta ISO 42001.
Proses sertifikasi dan siapa yang menerbitkannya
Sertifikasi dilakukan lembaga sertifikasi terakreditasi lewat audit dua tahap. Tahap 1 memeriksa dokumentasi dan desain, umumnya 1 sampai 2 hari. Tahap 2 menguji apakah kontrol benar-benar berjalan, umumnya 3 sampai 9 hari atau lebih, dengan jeda 4 sampai 12 minggu di antaranya. Sertifikat berlaku tiga tahun dengan audit surveilans tahunan. Pastikan lembaga yang Anda pilih terakreditasi untuk skema ISO 42001.
Di Indonesia, sertifikat sudah mulai muncul. SGS mengumumkan pada 26 Februari 2026 bahwa BCA menjadi organisasi dan bank konsumer pertama di Indonesia yang meraih ISO/IEC 42001. Pada 5 Oktober 2026, TÜV SÜD Indonesia menyertifikasi Lintasarta untuk tiga peran: penyedia layanan GPU dan LLM (large language model), pengembang solusi AI, dan pengguna asisten virtual AI. Artinya, cakupan sertifikasi mengikuti peran Anda terhadap AI, bukan hanya produk yang dijual.
NIST AI RMF dan EU AI Act sebagai pembanding
NIST AI Risk Management Framework 1.0, dirilis 26 Januari 2023, bersifat sukarela dan tersusun atas empat fungsi: Govern, Map, Measure, dan Manage. Profil khusus AI generatif (NIST AI 600-1) menyusul pada 26 Juli 2024, dan NIST menyatakan kerangka ini sedang direvisi.
EU AI Act mulai berlaku pada 1 Agustus 2024. Setelah Dewan Uni Eropa menyetujui paket penyederhanaannya pada 29 Juni 2026, kewajiban untuk AI berisiko tinggi yang berdiri sendiri berlaku mulai 2 Desember 2027, dan untuk AI yang tertanam di produk mulai 2 Agustus 2028. Ini relevan kalau Anda menjual AI ke pasar Eropa.
Kit Tata Kelola AI Minimum
Delapan komponen berikut cukup untuk menjawab pertanyaan pertama dari auditor, regulator, maupun direksi. Kolom terakhir menunjukkan padanan terdekat di ISO 42001, supaya pekerjaannya tidak terbuang kalau kelak Anda mengejar sertifikasi.
Komponen | Pemilik | Output | Padanan ISO 42001 |
|---|---|---|---|
Inventaris AI (AI register) | Kepala TI atau CDO | Daftar setiap sistem AI: fungsi, pemilik bisnis, vendor dan model, data, lokasi pemrosesan, tingkat risiko. Termasuk fitur AI di aplikasi SaaS dan alat pribadi karyawan | A.4 Sumber daya |
Klasifikasi risiko | Manajemen risiko dan pejabat pelindungan data pribadi | Tiga tingkat (dilarang, tinggi, rendah) selaras rancangan Perpres, plus pemicu DPIA dari Pasal 34 UU PDP | Klausul 6, A.5 Penilaian dampak |
Kebijakan AI dan acceptable use | Hukum dan kepatuhan, bersama SDM | Alat yang disetujui, data yang dilarang dimasukkan, kewajiban memeriksa keluaran AI | A.2 Kebijakan, A.9 Pemakaian |
Komite persetujuan dan RACI | Direksi sebagai sponsor | SK komite lintas fungsi, matriks RACI (responsible, accountable, consulted, informed) per use case, gerbang persetujuan sebelum produksi | Klausul 5, A.3 Organisasi internal |
Dokumentasi model dan vendor | Pemilik sistem dan pengadaan | Kartu sistem per AI, kuesioner vendor, klausul kontrak soal pemakaian data untuk pelatihan, retensi, lokasi, dan hak audit | A.6 Siklus hidup, A.10 Pihak ketiga |
Pengawasan manusia | Pemilik proses bisnis | Titik keputusan yang wajib diperiksa manusia, ambang eskalasi, jalur keberatan untuk keputusan otomatis | A.9 Pemakaian |
Pemantauan dan insiden | TI dan keamanan siber | Log, metrik kualitas dan biaya, prosedur insiden AI yang tersambung ke prosedur kegagalan pelindungan data | A.6 Siklus hidup, A.8 Informasi untuk pihak berkepentingan |
Pelatihan dan literasi AI | SDM | Modul wajib semua pengguna, modul lanjutan pemilik sistem, catatan penyelesaian | Klausul 7 Dukungan |
Mulailah inventaris dari pemakaian nyata, bukan dari daftar proyek resmi. Data SSO (single sign-on), log proxy, dan klaim biaya langganan sering memperlihatkan alat AI yang tidak pernah diajukan ke TI. Agen AI yang dipasang sendiri oleh karyawan membawa risiko lebih besar lagi, seperti dibahas di panduan security hardening OpenClaw.
Pertanyaan untuk vendor sebelum kontrak ada di 12 pertanyaan memilih AI implementation partner. Bank tidak perlu membentuk komite dari nol: pedoman OJK menyebut komite AI bisa berdiri sendiri atau menjadi bagian dari Komite Pengarah TI yang sudah ada.
Roadmap 90 Hari
Bulan 1: Lihat semuanya, hentikan kebocoran
Tunjuk sponsor di level direksi dan bentuk komite kecil: TI, hukum dan kepatuhan, risiko, keamanan siber, pejabat pelindungan data pribadi, dan satu pemilik proses bisnis.
Jalankan inventaris AI lewat survei ke tiap divisi, lalu cocokkan dengan data SSO, proxy, dan pengeluaran.
Terbitkan kebijakan acceptable use sementara, lalu klasifikasikan setiap sistem di register ke tiga tingkat risiko.
Bulan 2: Kendalikan yang berisiko tinggi
Kerjakan DPIA untuk sistem yang memenuhi pemicu Pasal 34 UU PDP.
Lengkapi dokumentasi dan kontrak vendor, dimulai dari sistem berisiko tinggi.
Tetapkan titik pengawasan manusia, lalu mulai pelatihan wajib untuk semua pengguna.
Bulan 3: Buktikan, lalu putuskan
Aktifkan pemantauan dan uji prosedur insiden dengan satu simulasi.
Tinjau apakah register, kebijakan, dan gerbang persetujuan benar-benar dipakai, lalu petakan celahnya terhadap ISO 42001 (gap assessment).
Laporkan ke direksi: profil risiko, celah yang tersisa, dan keputusan soal sertifikasi.
Sembilan puluh hari tidak menghasilkan sertifikat. Yang dihasilkan adalah fondasi yang bisa diaudit, dan jawaban jujur apakah sertifikasi layak dikejar.
Kapan Sertifikasi ISO 42001 Berlebihan, dan Kapan Layak
Sertifikasi adalah komitmen tiga tahun dengan audit surveilans tiap tahun. Auditor juga memeriksa evaluasi kinerja, audit internal, tinjauan manajemen, dan tindakan korektif, jadi semuanya harus berjalan, bukan hanya tertulis.
Kondisi Anda | Rekomendasi |
|---|---|
AI hanya lewat fitur aplikasi kantor, asisten chat, atau satu dua use case internal, tanpa keputusan otomatis atas pelanggan | Kit minimum, plus DPIA bila memproses data pribadi. Selaraskan dengan ISO 42001 tanpa sertifikasi |
Sektor teregulasi (bank, asuransi, kesehatan) dengan AI yang menyentuh nasabah atau pasien | Pertimbangkan sertifikasi, minimal siapkan bukti yang setara |
Menjual produk atau layanan AI ke enterprise, BUMN, atau pemerintah | Layak dikejar sebagai bukti di proses pengadaan |
Sudah bersertifikat ISO 27001 | Upaya tambahannya lebih kecil karena banyak elemen bisa dipakai ulang |
Melayani pelanggan di Uni Eropa | Petakan kewajiban EU AI Act dulu. Sertifikat membantu sebagai bukti, bukan pengganti kepatuhan |
Ukurannya sederhana. Kalau belum ada pelanggan, regulator, atau tender yang meminta bukti, anggaran sertifikasi lebih baik dipakai menjalankan kit minimum dengan disiplin. Sertifikat tanpa praktik yang berjalan hanya akan berubah menjadi temuan audit surveilans.
Seberapa siap tata kelola AI Anda?
AI Readiness Scorecard berisi 6 pertanyaan, selesai sekitar 2 menit, dan memberi skor kesiapan, analisis per dimensi, serta langkah berikutnya. Tanpa daftar.
Cek Kesiapan AI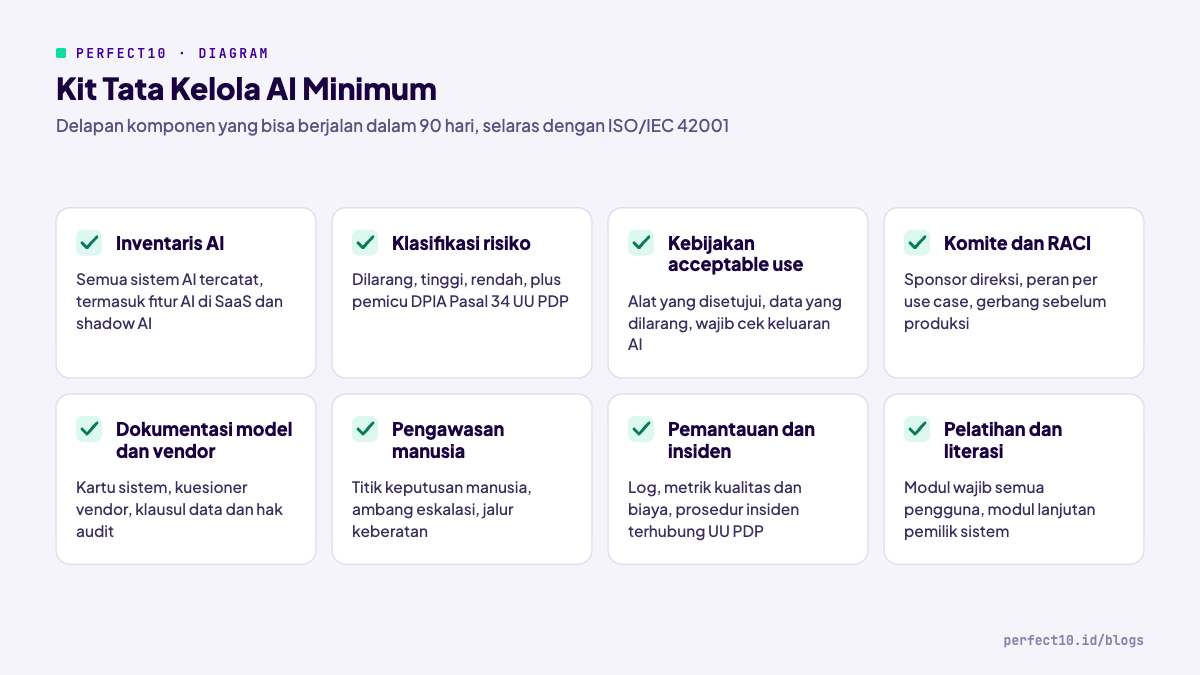
Pertanyaan yang Sering Diajukan
Apa itu ISO 42001?
ISO/IEC 42001:2023 adalah standar internasional untuk sistem manajemen AI yang terbit 18 Desember 2023. Isinya persyaratan di klausul 4 sampai 10 dan 38 kontrol di Annex A, dan sertifikatnya diterbitkan lembaga sertifikasi terakreditasi.
Apakah sertifikasi ISO 42001 wajib di Indonesia?
Kami tidak menemukan aturan Indonesia yang mewajibkannya per November 2026. Yang sudah mengikat adalah UU PDP dan PP 33/2026, sementara rancangan Perpres etika AI mengandalkan penilaian mandiri oleh pengembang.
Apa bedanya AI governance dan etika AI?
Etika AI adalah prinsip, misalnya keadilan, transparansi, dan pelindungan data pribadi. AI governance adalah peran, proses, dan catatan yang memastikan prinsip itu dijalankan dan bisa dibuktikan untuk setiap sistem AI.
Kapan Perpres AI terbit?
Belum ada tanggal pasti. Pada 30 Oktober 2026, Komdigi menyebut Perpres peta jalan dan Perpres etika AI masih dalam proses penandatanganan.
Supaya anggaran tata kelola sebanding dengan risikonya, hitung dulu nilai use case AI yang ingin Anda lindungi.
Berapa nilai use case AI yang Anda kelola?
Masukkan ukuran tim, rentang gaji, dan use case yang relevan. AI ROI Calculator langsung memperkirakan penghematan tahunan, persentase ROI, dan masa balik modal, tanpa daftar.
Coba AI ROI CalculatorKalau Anda ingin menyusun register AI dan kit tata kelola minimum ini bersama, sekaligus menilai apakah sertifikasi ISO 42001 layak untuk organisasi Anda, tim PERFECT10 menyediakan sesi discovery 60 menit tanpa biaya. Jadwalkan sesi discovery.
Baca juga:
PP 33/2026 dan Proyek AI Anda: 7 Hal yang Harus Beres Sebelum 16 Januari 2027
Use Case AI Perbankan dalam Koridor OJK: Mana yang Siap, Mana yang Perlu Ditahan
Jangan Deploy OpenClaw Sebelum Baca Ini: Panduan Security Hardening yang Wajib Dilakukan
Sumber
CNBC Indonesia, RI Atur AI Sesuai Risiko, Komdigi Beberkan Isi Regulasinya, 30 Oktober 2026
detikInet, Kominfo terbitkan surat edaran etika penggunaan AI di Indonesia, 22 Desember 2023
Pasal.id, teks UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, Pasal 34
ANTARA, OJK: Bank perlu bentuk komite AI untuk awasi tata kelola, 29 April 2025
IBM, studi kesiapan AI bisnis Indonesia (502 pemimpin bisnis), 4 Juni 2025
ComplyJet, ISO 42001 Checklist: All 38 Annex A Controls Explained, Oktober 2026
IEC Webstore, ISO/IEC 23894:2023 Guidance on risk management, 6 Februari 2023
Selular.ID, Lintasarta Raih Sertifikasi ISO 42001 untuk Tata Kelola AI, 5 Oktober 2026
Dewan Uni Eropa, Timeline: Artificial intelligence, diakses 1 November 2026